Authentifizieren
Die Identität über sichere Anmeldesitzungen prüfen – mit Zwei-Faktor-Verifizierung per Authenticator-App, je Benutzer oder für den ganzen Arbeitsbereich verpflichtend –, bevor ein geschützter Zugriff beginnt.
Operentra HRM schützt Personaldaten mit Benutzern, Rollen, Berechtigungen, Zwei-Faktor-Authentifizierung, serverseitigen Zugriffsprüfungen, Audit-Protokollen, Anmeldeverlauf, Zugriffsregeln für Dokumente, Backups, Statusprüfungen und Schutzmechanismen für die Administration.
Das Sicherheitsmodul macht den Plattformzugriff zu einem belastbaren Ablauf: Benutzereinrichtung, Rollenzuweisung, Berechtigungsprüfungen, Zugriffssteuerung für Dokumente, Audit-Prüfung, Überwachung der Anmeldungen, Admin-Schutzmechanismen und Wartungsaufgaben.
Das Sicherheitsmodul verknüpft Authentifizierung, Rollenzuweisung, Berechtigungsprüfungen, Audit-Verlauf, Dokumentenregeln, Admin-Befugnisse und Plattformwartung, damit jede sensible HRM-Aktion einen klaren Kontrollpunkt hat.
Die Identität über sichere Anmeldesitzungen prüfen – mit Zwei-Faktor-Verifizierung per Authenticator-App, je Benutzer oder für den ganzen Arbeitsbereich verpflichtend –, bevor ein geschützter Zugriff beginnt.
Jedem Benutzer eine oder mehrere unternehmensbezogene Rollen zuordnen, damit der Zugriff den Aufgaben folgt.
Jede Aktion wird auf dem Server durchgesetzt, während die Oberfläche Bedienelemente ausblendet, die ein Benutzer nicht verwenden darf.
Audit-Protokolle, Anmeldeverlauf, E-Mail- und SMS-Protokolle für betriebliche und sicherheitsrelevante Nachvollziehbarkeit prüfen.
Backups, Statusprüfungen, SMS-Gateways, Systemrollen und folgenreiche Verwaltungseinstellungen verwalten.
Verwalten Sie HRM-Benutzer, Rollen und Berechtigungen in einer zentral kontrollierten Zugriffskonsole.
Funktion öffnenFühren Sie Rollenzuweisungen zu wirksamen Berechtigungen für jeden angemeldeten Benutzer zusammen.
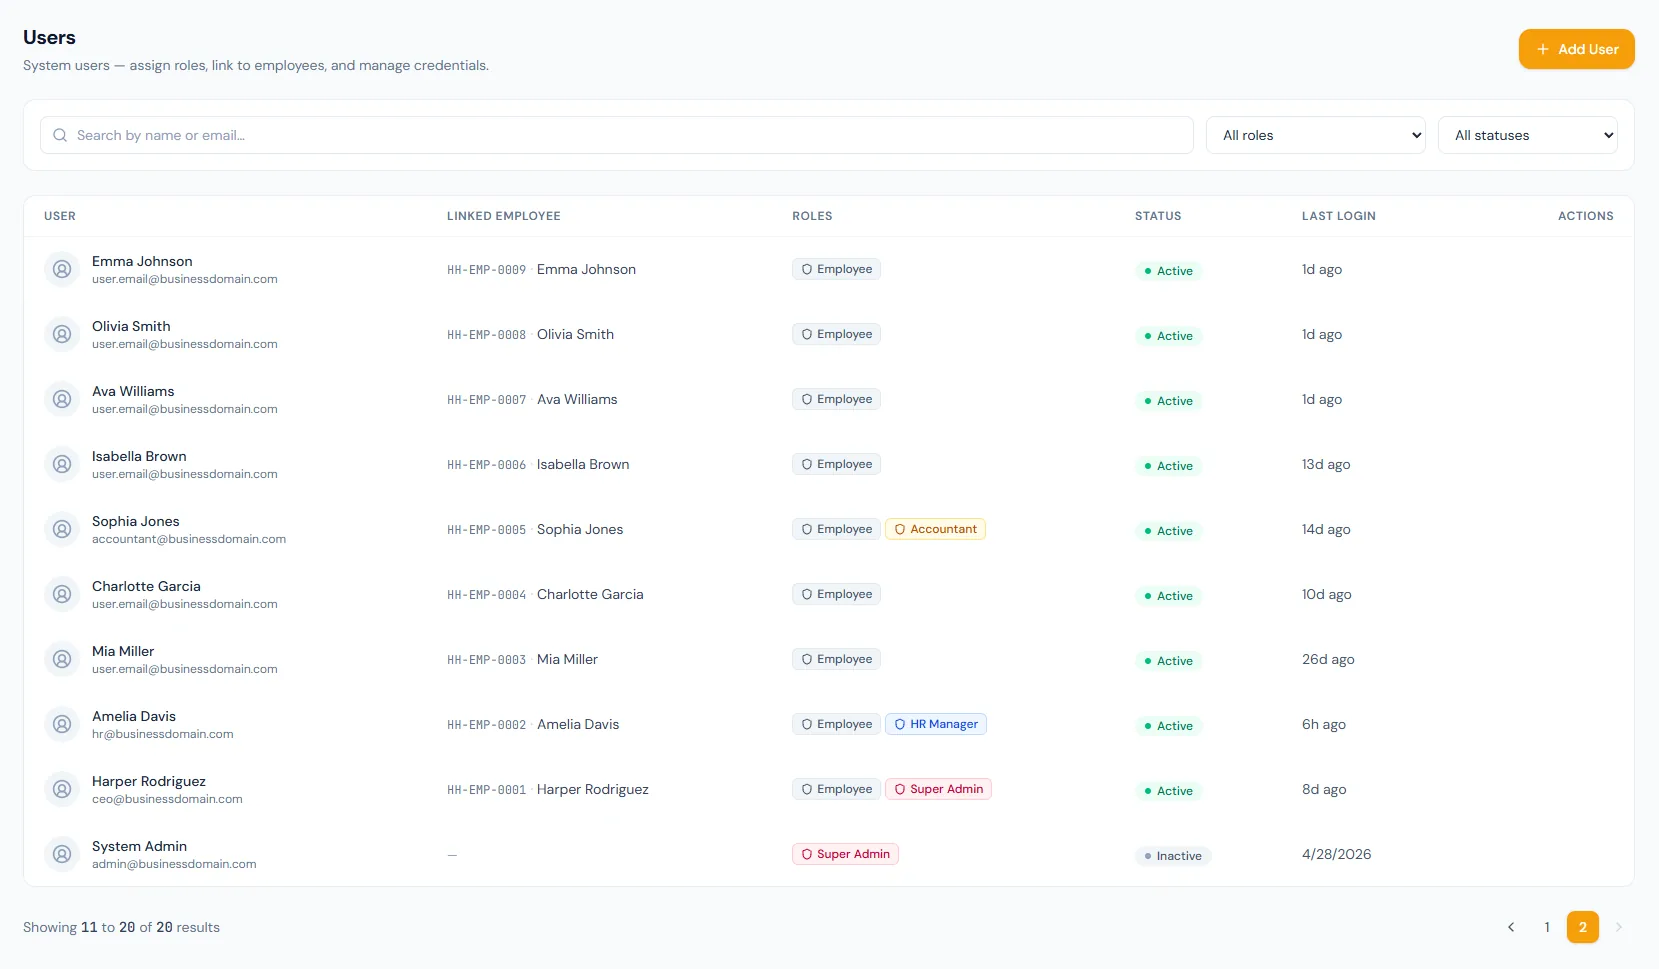
Funktion öffnenLegen Sie Benutzer an, verknüpfen Sie sie mit Mitarbeitern, setzen Sie Passwörter zurück und weisen Sie eine oder mehrere Rollen zu.
Funktion öffnenOrdnen Sie Modulberechtigungen in gruppierten Rollensets mit klaren „Alle auswählen“-Optionen.
Funktion öffnenPrüfen Sie Datenänderungen, Verwaltungsaktionen sowie E-Mail- und SMS-Protokolle.
Funktion öffnenVerfolgen Sie Anmeldungen, Abmeldungen, fehlgeschlagene Versuche, Wechsel des Arbeitsbereichs und Identitätswechsel.
Funktion öffnenLegen Sie fest, wer Mitarbeiterdokumente einsehen, hochladen und verifizieren darf.
Funktion öffnenSichern Sie kritische Einstellungen, Super-Admin-Zugriff, Rollenänderungen und Identitätswechsel ab.
Funktion öffnenBetreiben Sie Audit, Backups, Statusprüfungen, SMS-Gateway und Plattformdienste.
Funktion öffnenKonfigurieren Sie Backup-Zeitpläne, Speicherziele, Wiederherstellungsprüfungen und Dienststatus.
Funktion öffnenBenutzer erhalten Rollen, Rollen enthalten Berechtigungen, und jede geschützte Aktion prüft die Berechtigungen des angemeldeten Benutzers, bevor der Zugriff erlaubt wird – leicht zu erklären, sicher zu pflegen.
Sichere Anmeldesitzungen und serverseitige Berechtigungsprüfungen arbeiten zusammen, sodass selbst in der Oberfläche ausgeblendete Bedienelemente im Hintergrund abgesichert bleiben.
Geschäftliche Audit-Protokolle, Anmeldeverlauf, E-Mail- und SMS-Protokolle bewahren betriebliche Nachweise für sensible Änderungen an Konten und Datensätzen.
Systemrollen, die Kontinuität des Super-Admins, Backups, Statusprüfungen und die SMS-Konfiguration liegen hinter bewussten Verwaltungskontrollen.
Bilden Sie Benutzerrollen, Berechtigungsgruppen, Audit-Prüfung, Dokumentenzugriff und Admin-Befugnisse in Ihrer HRM-Einführung ab.
Zugriffe für HR, Lohnabrechnung, Abteilungsleiter und Mitarbeiter bleiben sauber getrennt – ein Rollenmodell, das leicht zu erklären und sicher zu pflegen ist.
Konten lassen sich an einem Ort deaktivieren, Passwörter zurücksetzen und Verläufe bewahren, ohne den Audit-Kontext zu verlieren.
Audit-Protokolle und Anmeldeverlauf machen sensible Änderungen leicht prüfbar – Teams sehen, wer auf die Plattform zugegriffen hat und was sich geändert hat.
Mit Berechtigungsgruppen lassen sich gezielte eigene Rollen bauen, ohne eine flache Liste zu durchsuchen – so bleiben Zugriffsprüfungen schnell.
Backups, Statusprüfungen und Protokolle liegen in derselben Betriebsebene und geben IT und HR einen klaren gemeinsamen Supportweg.
Das Modul Sicherheit umfasst Zugriffssteuerung, Benutzer, Rollen, Berechtigungen, Berechtigungsgruppen, Zwei-Faktor-Authentifizierung, Audit-Protokolle, Anmeldeverlauf, Zugriffsregeln für Dokumente, Admin-Befugnisse, Systemverwaltung und Wartungseinstellungen.
Ja, in jedem Tarif. Benutzer registrieren eine beliebige TOTP-Authenticator-App (Google Authenticator, Authy, 1Password) und erhalten einmalig verwendbare Wiederherstellungscodes. Administratoren können die Zwei-Faktor-Authentifizierung für den gesamten Arbeitsbereich verpflichtend machen – nicht registrierte Mitglieder werden bei ihrer nächsten Anmeldung durch die Einrichtung geführt – und sie für ein Mitglied zurücksetzen, das sein Gerät verloren hat. Jedes 2FA-Ereignis wird im Anmelde-Prüfpfad erfasst.
Benutzer erhalten Rollen, Rollen enthalten Berechtigungen, und jede geschützte Aktion prüft die kombinierten Berechtigungen des angemeldeten Benutzers, bevor der Zugriff erlaubt wird.
Ja. Ein Benutzer erhält die kombinierten Berechtigungen aller ihm zugewiesenen Rollen.
Ja. Die sechs integrierten Systemrollen sind vollständig gesperrt – sie können weder bearbeitet noch gelöscht werden. Um Zugriffe anzupassen, legen Sie eine eigene Rolle mit genau den Berechtigungen an, die Sie brauchen.
Die Sicherheitsverwaltung kann geschäftliche Audit-Protokolle, Anmeldeverlauf, E-Mail- und SMS-Protokolle, Backups und Statusprüfungen der Dienste einsehen.