Autenticar
Valide la identidad con sesiones de inicio de sesión seguras, con verificación en dos factores mediante una aplicación de autenticación, por usuario u obligatoria en todo el espacio de trabajo, antes de cualquier acceso protegido.
Operentra HRM protege los datos de la plantilla con usuarios, roles, permisos, autenticación de dos factores, comprobaciones de acceso aplicadas en el servidor, registros de auditoría, historial de inicios de sesión, reglas de acceso a documentos, copias de seguridad, comprobaciones de estado y salvaguardas de administración.
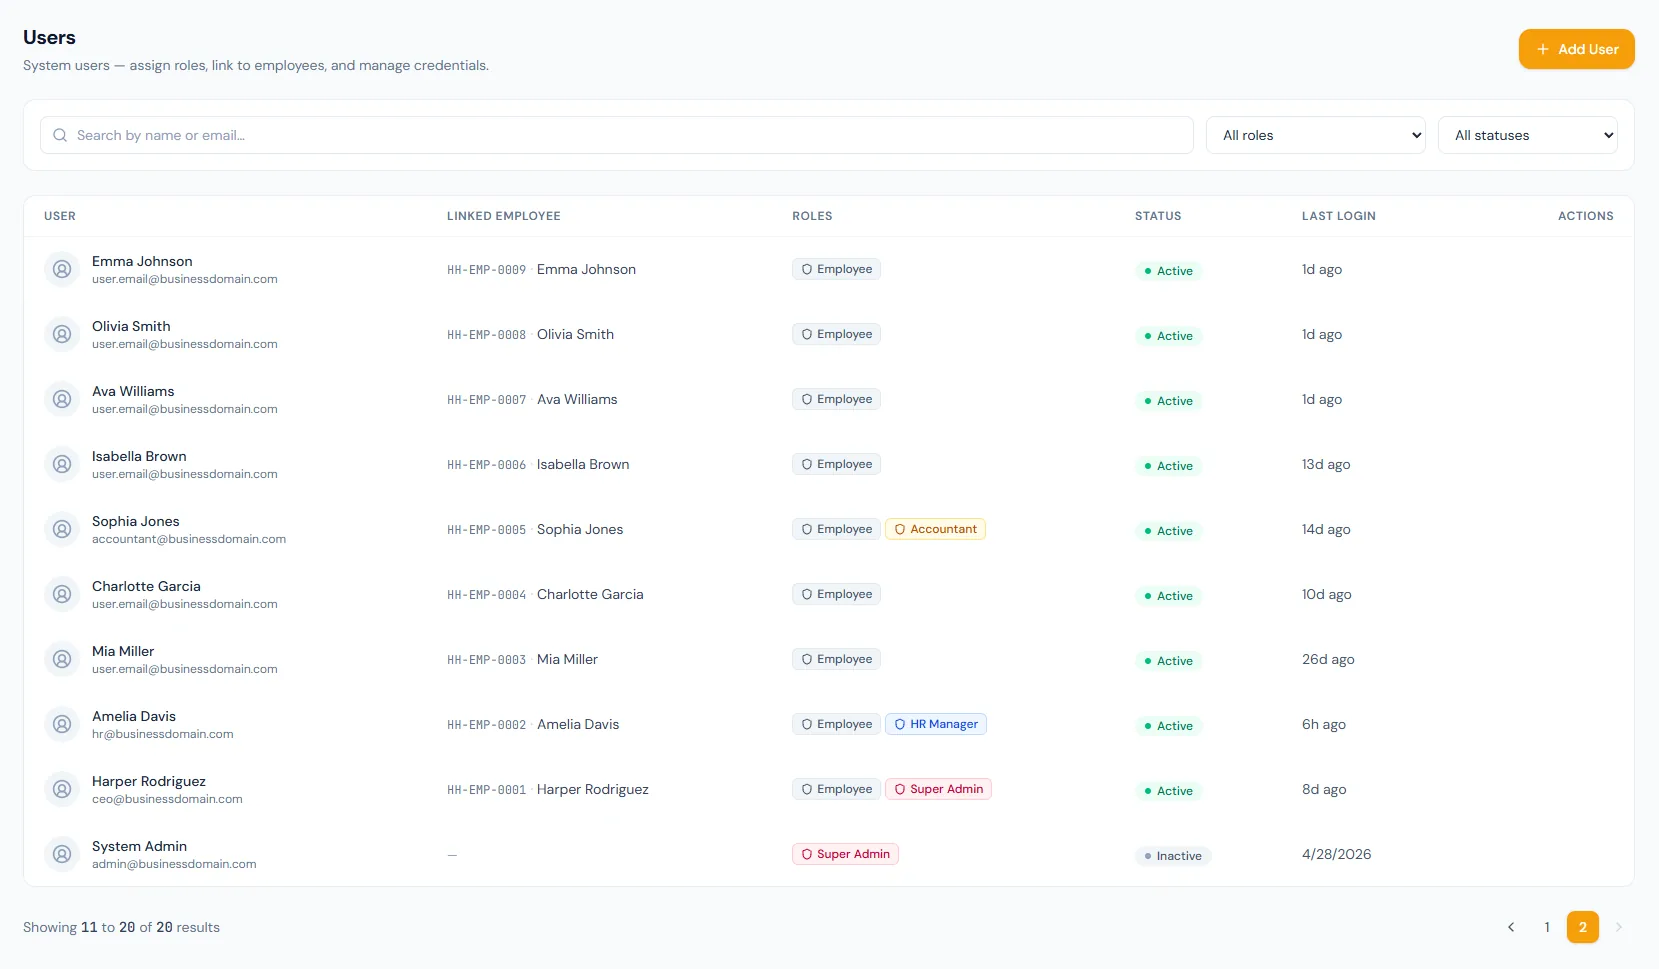
Seguridad convierte el acceso a la plataforma en un flujo defendible: alta de usuarios, asignación de roles, comprobación de permisos, control de acceso a documentos, revisión de auditoría, supervisión de inicios de sesión, salvaguardas de administración y operaciones de mantenimiento.
El módulo de seguridad conecta la autenticación, la asignación de roles, las protecciones por permisos, el historial de auditoría, las reglas de documentos, los controles de administración y el mantenimiento de la plataforma, para que cada acción sensible del HRM tenga un punto de control claro.
Valide la identidad con sesiones de inicio de sesión seguras, con verificación en dos factores mediante una aplicación de autenticación, por usuario u obligatoria en todo el espacio de trabajo, antes de cualquier acceso protegido.
Asigne uno o más roles de la empresa a cada usuario para que el acceso siga las responsabilidades del puesto.
Cada acción se aplica en el servidor, mientras la interfaz oculta los controles que un usuario no puede usar.
Examine los registros de auditoría, el historial de inicios de sesión y los registros de correo y de SMS para la rendición de cuentas operativa y de seguridad.
Gestione copias de seguridad, comprobaciones de estado, pasarelas SMS, roles del sistema y ajustes de administración de alto impacto.
Gestione usuarios, roles y permisos del HRM desde una consola de acceso controlada.
Abrir funciónCombine las asignaciones de roles en permisos efectivos para cada usuario conectado.
Abrir funciónCree usuarios, vincule empleados, restablezca contraseñas y asigne uno o más roles.
Abrir funciónOrganice los permisos de cada módulo en conjuntos agrupados con controles claros de seleccionar todo.
Abrir funciónRevise cambios en entidades, acciones administrativas, registros de correo y de SMS.
Abrir funciónSiga inicios y cierres de sesión, intentos fallidos, cambios de espacio de trabajo y suplantaciones.
Abrir funciónControle quién puede ver, cargar y verificar los documentos de los empleados.
Abrir funciónProteja ajustes críticos, el acceso de superadministrador, los cambios de rol y la suplantación.
Abrir funciónOpere la auditoría, las copias de seguridad, las comprobaciones de estado, la pasarela SMS y los servicios de la plataforma.
Abrir funciónConfigure calendarios y destinos de copias de seguridad, pruebas de restauración y el estado del servicio.
Abrir funciónLos usuarios reciben roles, los roles contienen permisos y cada acción protegida comprueba los permisos del usuario conectado antes de permitir el acceso: fácil de explicar y seguro de mantener.
Las sesiones de inicio de sesión seguras y las comprobaciones de permisos en el servidor trabajan juntas, así que incluso los controles ocultos en la interfaz siguen aplicándose en segundo plano.
Los registros de auditoría del negocio, la actividad de inicio de sesión y los registros de correo y de SMS conservan la evidencia operativa de los cambios sensibles en cuentas y registros.
Los roles del sistema, la continuidad del superadministrador, las copias de seguridad, las comprobaciones de estado y la configuración de SMS quedan protegidos tras controles de administración deliberados.
Adapte los roles de usuario, los grupos de permisos, la revisión de auditoría, el acceso a documentos y los controles de administración a la implantación de su HRM.
Los accesos de RR. HH., nómina, jefes de departamento y empleados se mantienen claramente separados: un modelo de roles fácil de explicar y seguro de mantener.
Las cuentas pueden desactivarse, las contraseñas restablecerse y el historial conservarse desde un solo lugar, sin perder el contexto de auditoría.
Los registros de auditoría y la actividad de inicio de sesión facilitan la revisión de los cambios sensibles: los equipos pueden ver quién accedió a la plataforma y qué cambió.
Los grupos de permisos permiten crear roles personalizados precisos sin recorrer una lista plana, lo que agiliza las revisiones de acceso.
Las copias de seguridad, las comprobaciones de estado y los registros están en la misma capa operativa, lo que da a TI y a RR. HH. una vía de soporte compartida y clara.
Seguridad cubre el control de acceso, los usuarios, los roles, los permisos, los grupos de permisos, la autenticación de dos factores, los registros de auditoría, la actividad de inicio de sesión, las reglas de acceso a documentos, los controles de administración, la administración del sistema y la configuración de mantenimiento.
Sí, en todos los planes. Los usuarios registran cualquier aplicación de autenticación TOTP (Google Authenticator, Authy, 1Password) y reciben códigos de recuperación de un solo uso. Los administradores pueden exigir la autenticación de dos factores en todo el espacio de trabajo (a los miembros que no la tengan se les guía en la configuración en su siguiente inicio de sesión) y pueden restablecerla para un miembro que haya perdido su dispositivo. Cada evento de 2FA queda registrado en el rastro de auditoría de inicios de sesión.
Los usuarios reciben roles, los roles contienen permisos y cada acción protegida comprueba los permisos combinados del usuario conectado antes de permitir el acceso.
Sí. Un usuario obtiene los permisos combinados de todos los roles que tiene asignados.
Sí. Los seis roles del sistema integrados están bloqueados por completo: no pueden editarse ni eliminarse. Para adaptar el acceso, cree un rol personalizado con exactamente los permisos que necesite.
La administración de seguridad puede revisar los registros de auditoría del negocio, la actividad de inicio de sesión, los registros de correo y de SMS, las copias de seguridad y las comprobaciones de estado del servicio.