المصادقة
تحقّق من الهوية عبر جلسات تسجيل دخول آمنة، مع التحقق الثنائي عبر تطبيق المصادقة لكل مستخدم أو إلزاميًا على مستوى مساحة العمل، قبل بدء أي وصول محمي.
يحمي Operentra HRM بيانات القوى العاملة بالمستخدمين والأدوار والصلاحيات والمصادقة الثنائية وفحوصات الوصول المفروضة على الخادم وسجلات التدقيق وسجل تسجيل الدخول وقواعد الوصول إلى المستندات والنسخ الاحتياطي وفحوصات السلامة وضمانات الإدارة.
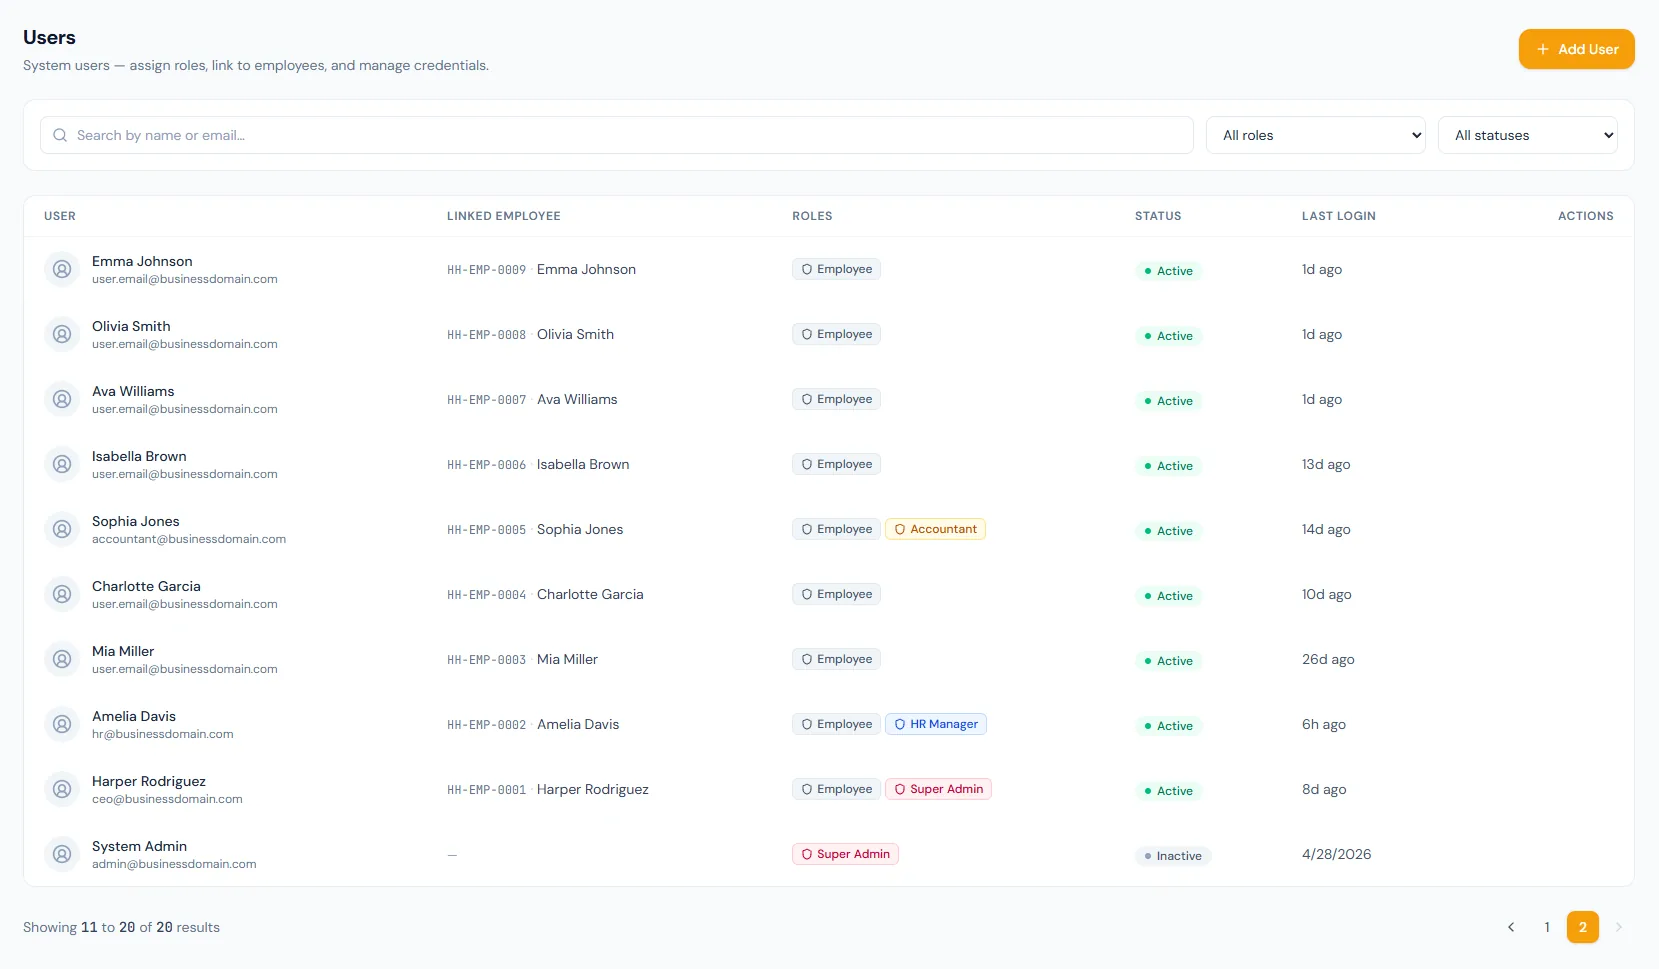
يحوّل الأمان الوصول إلى المنصة إلى سير عمل يمكن الدفاع عنه: إعداد المستخدمين، وإسناد الأدوار، وفحص الصلاحيات، والتحكم في الوصول إلى المستندات، ومراجعة التدقيق، ومراقبة تسجيل الدخول، وضمانات الإدارة، وعمليات الصيانة.
تربط وحدة الأمان المصادقة وإسناد الأدوار وحماية الصلاحيات وسجل التدقيق وقواعد المستندات وضوابط الإدارة وصيانة المنصة، ليكون لكل إجراء حساس في HRM نقطة تحكم واضحة.
تحقّق من الهوية عبر جلسات تسجيل دخول آمنة، مع التحقق الثنائي عبر تطبيق المصادقة لكل مستخدم أو إلزاميًا على مستوى مساحة العمل، قبل بدء أي وصول محمي.
أسند دورًا واحدًا أو أكثر على مستوى الشركة لكل مستخدم، ليتبع الوصول المسؤوليات الوظيفية.
يُفرض كل إجراء على الخادم، بينما تُخفي الواجهة عناصر التحكم التي لا يُسمح للمستخدم باستخدامها.
افحص سجلات التدقيق وسجل تسجيل الدخول وسجلات البريد الإلكتروني وسجلات الرسائل النصية لضمان المساءلة التشغيلية والأمنية.
أدر النسخ الاحتياطي وفحوصات السلامة وبوابات الرسائل النصية وأدوار النظام وإعدادات الإدارة عالية التأثير.
أدر مستخدمي HRM وأدوارهم وصلاحياتهم من وحدة تحكم واحدة خاضعة للحوكمة.
فتح الميزةاجمع الأدوار المُسندة في صلاحيات فعلية لكل مستخدم مسجّل الدخول.
فتح الميزةأنشئ المستخدمين واربطهم بالموظفين وأعد تعيين كلمات المرور وأسند دورًا واحدًا أو أكثر.
فتح الميزةنظّم صلاحيات الوحدات في مجموعات أدوار مع خيارات واضحة لتحديد الكل.
فتح الميزةراجع تغييرات السجلات والإجراءات الإدارية وسجلات البريد الإلكتروني وسجلات الرسائل النصية.
فتح الميزةتتبّع عمليات تسجيل الدخول والخروج والمحاولات الفاشلة والتنقل بين مساحات العمل وانتحال الهوية.
فتح الميزةتحكّم في من يمكنه عرض سجلات مستندات الموظفين ورفعها والتحقق منها.
فتح الميزةاحمِ الإعدادات الحساسة ووصول المسؤول الأعلى وتغييرات الأدوار وانتحال الهوية.
فتح الميزةشغّل التدقيق والنسخ الاحتياطي وفحوصات السلامة وبوابة الرسائل النصية وخدمات المنصة.
فتح الميزةاضبط جداول النسخ الاحتياطي ووجهاتها وفحوصات الاستعادة وسلامة الخدمات.
فتح الميزةيحصل المستخدمون على أدوار، وتضم الأدوار صلاحيات، ويتحقق كل إجراء محمي من صلاحيات المستخدم المسجّل قبل السماح بالوصول. نموذج سهل الشرح وآمن الصيانة.
تعمل جلسات تسجيل الدخول الآمنة وفحوصات الصلاحيات على الخادم معًا، لذا تظل حتى عناصر التحكم المخفية في الواجهة مضبوطة في الخلفية.
تحفظ سجلات تدقيق الأعمال ونشاط تسجيل الدخول وسجلات البريد الإلكتروني وسجلات الرسائل النصية الأدلة التشغيلية على التغييرات الحساسة في الحسابات والسجلات.
تبقى أدوار النظام واستمرارية المسؤول الأعلى والنسخ الاحتياطي وفحوصات السلامة وإعدادات الرسائل النصية خلف ضوابط إدارية مقصودة.
طابق أدوار المستخدمين ومجموعات الصلاحيات ومراجعة التدقيق والوصول إلى المستندات وضوابط الإدارة مع خطة تطبيق HRM لديك.
يبقى وصول الموارد البشرية والرواتب ورؤساء الأقسام والموظفين منفصلًا بوضوح، بنموذج أدوار سهل الشرح وآمن الصيانة.
يمكن تعطيل الحسابات وإعادة تعيين كلمات المرور والحفاظ على السجل من مكان واحد، دون فقدان سياق التدقيق.
تسهّل سجلات التدقيق ونشاط تسجيل الدخول مراجعة التغييرات الحساسة، فترى الفرق من دخل إلى المنصة وما الذي تغيّر.
تتيح مجموعات الصلاحيات بناء أدوار مخصصة ومركّزة دون تصفح قائمة مسطحة طويلة، فتبقى مراجعات الوصول سريعة.
تقع النسخ الاحتياطية وفحوصات السلامة والسجلات في الطبقة التشغيلية نفسها، مما يمنح فريقي تقنية المعلومات والموارد البشرية مسار دعم مشتركًا وواضحًا.
يشمل الأمان التحكم في الوصول، والمستخدمين، والأدوار، والصلاحيات، ومجموعات الصلاحيات، والمصادقة الثنائية، وسجلات التدقيق، ونشاط تسجيل الدخول، وقواعد الوصول إلى المستندات، وضوابط الإدارة، وإدارة النظام، وإعدادات الصيانة.
نعم، في جميع الخطط. يسجّل المستخدمون أي تطبيق مصادقة يعمل بمعيار TOTP (مثل Google Authenticator وAuthy و1Password) ويحصلون على رموز استرداد تُستخدم مرة واحدة. ويمكن للمسؤولين فرض المصادقة الثنائية على مساحة العمل بأكملها، إذ يُرشد الأعضاء غير المسجّلين خلال الإعداد عند تسجيل دخولهم التالي، كما يمكنهم إعادة تعيينها لعضو فقد جهازه. ويُسجَّل كل حدث متعلق بـ 2FA في سجل تدقيق تسجيل الدخول.
يحصل المستخدمون على أدوار، وتضم الأدوار صلاحيات، ويتحقق كل إجراء محمي من الصلاحيات المجمّعة للمستخدم المسجّل قبل السماح بالوصول.
نعم. يحصل المستخدم على الصلاحيات المجمّعة لكل الأدوار المُسندة إليه.
نعم. أدوار النظام الستة المدمجة مقفلة بالكامل، فلا يمكن تعديلها أو حذفها. ولتخصيص الوصول، أنشئ دورًا مخصصًا يضم الصلاحيات التي تحتاجها بالضبط.
يمكن لإدارة الأمان مراجعة سجلات تدقيق الأعمال، ونشاط تسجيل الدخول، وسجلات البريد الإلكتروني، وسجلات الرسائل النصية، والنسخ الاحتياطية، وفحوصات سلامة الخدمات.