Authentifier
Validez l'identité grâce à des sessions de connexion sécurisées — avec vérification à deux facteurs par application d'authentification, par utilisateur ou imposée à tout l'espace de travail — avant tout accès protégé.
Operentra HRM protège les données de vos équipes grâce aux utilisateurs, rôles, autorisations, à l'authentification à deux facteurs, aux contrôles d'accès appliqués côté serveur, aux journaux d'audit, à l'historique des connexions, aux règles d'accès aux documents, aux sauvegardes, aux contrôles de santé et aux garde-fous d'administration.
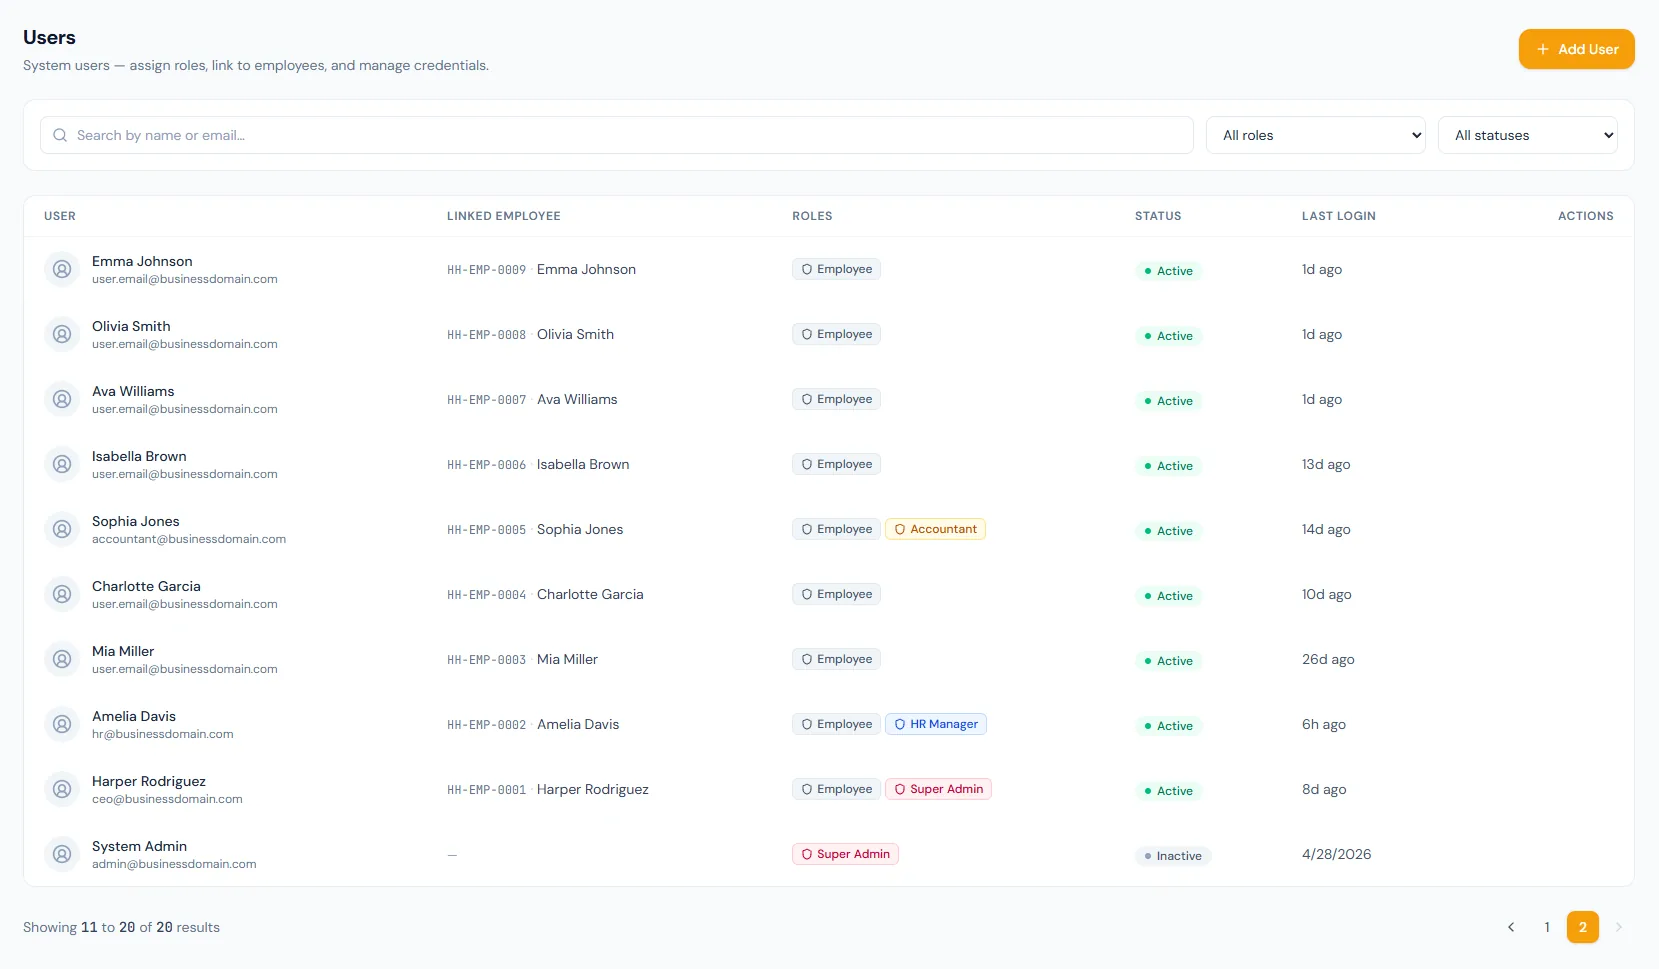
Le module Sécurité fait de l'accès à la plateforme un processus défendable : création des utilisateurs, attribution des rôles, contrôle des autorisations, contrôle d'accès aux documents, revue d'audit, surveillance des connexions, garde-fous d'administration et opérations de maintenance.
Le module Sécurité relie authentification, attribution des rôles, contrôles d'autorisation, historique d'audit, règles documentaires, contrôles d'administration et maintenance de la plateforme, pour que chaque action HRM sensible ait un point de contrôle clair.
Validez l'identité grâce à des sessions de connexion sécurisées — avec vérification à deux facteurs par application d'authentification, par utilisateur ou imposée à tout l'espace de travail — avant tout accès protégé.
Attribuez à chaque utilisateur un ou plusieurs rôles propres à l'entreprise, pour que l'accès suive les responsabilités du poste.
Chaque action est contrôlée côté serveur, tandis que l'interface masque les commandes qu'un utilisateur n'a pas le droit d'utiliser.
Examinez journaux d'audit, historique des connexions, journaux d'e-mails et de SMS pour la traçabilité opérationnelle et de sécurité.
Gérez sauvegardes, contrôles de santé, passerelles SMS, rôles système et paramètres d'administration sensibles.
Gérez les utilisateurs, rôles et autorisations HRM depuis une console d'accès unique et encadrée.
Ouvrir la fonctionnalitéCombinez les rôles attribués en autorisations effectives pour chaque utilisateur connecté.
Ouvrir la fonctionnalitéCréez des utilisateurs, liez-les aux employés, réinitialisez les mots de passe et attribuez un ou plusieurs rôles.
Ouvrir la fonctionnalitéRegroupez les autorisations des modules en ensembles par rôle, avec des commandes « tout sélectionner » claires.
Ouvrir la fonctionnalitéConsultez les modifications d'entités, les actions d'administration, les journaux d'e-mails et de SMS.
Ouvrir la fonctionnalitéSuivez les connexions, déconnexions, tentatives échouées, changements d'espace de travail et emprunts d'identité.
Ouvrir la fonctionnalitéContrôlez qui peut consulter, téléverser et vérifier les documents des employés.
Ouvrir la fonctionnalitéProtégez les paramètres critiques, l'accès super-administrateur, les changements de rôle et l'emprunt d'identité.
Ouvrir la fonctionnalitéPilotez l'audit, les sauvegardes, les contrôles de santé, la passerelle SMS et les services de la plateforme.
Ouvrir la fonctionnalitéConfigurez les plannings de sauvegarde, les destinations, les tests de restauration et l'état des services.
Ouvrir la fonctionnalitéLes utilisateurs reçoivent des rôles, les rôles contiennent des autorisations, et chaque action protégée vérifie les autorisations de l'utilisateur connecté avant d'accorder l'accès — simple à expliquer, sûr à maintenir.
Sessions de connexion sécurisées et contrôles d'autorisation côté serveur fonctionnent ensemble : même les commandes masquées dans l'interface restent contrôlées en coulisses.
Journaux d'audit métier, activité de connexion, journaux d'e-mails et de SMS conservent les preuves opérationnelles des modifications sensibles de comptes et de données.
Rôles système, continuité du super-administrateur, sauvegardes, contrôles de santé et configuration SMS restent protégés par des contrôles d'administration délibérés.
Faites correspondre rôles utilisateurs, groupes d'autorisations, revue d'audit, accès aux documents et contrôles d'administration à votre déploiement HRM.
Les accès des RH, de la paie, des chefs de département et des employés restent nettement séparés — un modèle de rôles simple à expliquer et sûr à maintenir.
Comptes désactivés, mots de passe réinitialisés et historique conservé depuis un seul endroit, sans perdre le contexte d'audit.
Les journaux d'audit et l'activité de connexion facilitent l'examen des modifications sensibles — les équipes voient qui a accédé à la plateforme et ce qui a changé.
Les groupes d'autorisations permettent de créer des rôles personnalisés ciblés sans parcourir une longue liste, pour des revues d'accès rapides.
Sauvegardes, contrôles de santé et journaux résident dans la même couche opérationnelle, offrant à l'informatique et aux RH un circuit de support commun et clair.
Le module Sécurité couvre le contrôle d'accès, les utilisateurs, les rôles, les autorisations, les groupes d'autorisations, l'authentification à deux facteurs, les journaux d'audit, l'activité de connexion, les règles d'accès aux documents, les contrôles d'administration, l'administration système et les paramètres de maintenance.
Oui, dans tous les forfaits. Les utilisateurs enregistrent n'importe quelle application d'authentification TOTP (Google Authenticator, Authy, 1Password) et reçoivent des codes de récupération à usage unique. Les administrateurs peuvent imposer l'authentification à deux facteurs à tout l'espace de travail — les membres non enregistrés sont guidés pour la configurer à leur prochaine connexion — et la réinitialiser pour un membre qui a perdu son appareil. Chaque événement 2FA est consigné dans la piste d'audit des connexions.
Les utilisateurs reçoivent des rôles, les rôles contiennent des autorisations, et chaque action protégée vérifie l'ensemble des autorisations de l'utilisateur connecté avant d'accorder l'accès.
Oui. Un utilisateur cumule les autorisations de tous les rôles qui lui sont attribués.
Oui. Les six rôles système intégrés sont entièrement verrouillés — ils ne peuvent être ni modifiés ni supprimés. Pour adapter les accès, créez un rôle personnalisé avec exactement les autorisations nécessaires.
L'administration de la sécurité permet d'examiner les journaux d'audit métier, l'activité de connexion, les journaux d'e-mails et de SMS, les sauvegardes et les contrôles de santé des services.